Renfe notifica a sus clientes sobre un incidente de seguridad que compromete sus datos personales
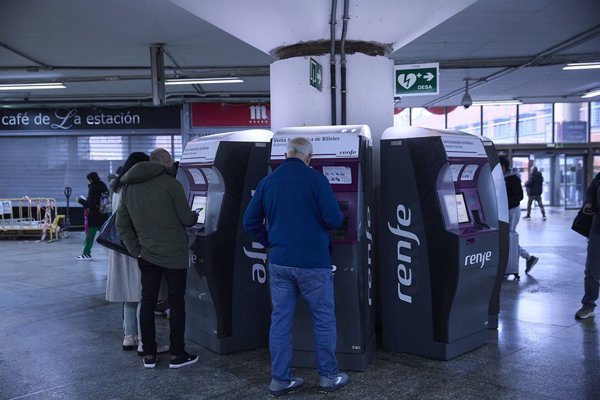
Renfe ha comenzado a enviar comunicaciones a ciertos clientes informando sobre un incidente de seguridad que ha afectado a sus datos personales, según ha tenido acceso Europa Press a dichos mensajes. La compañía señala que un «incidente de seguridad» ha comprometido información sensible en sus sistemas.
Detalles del ciberataque y datos potencialmente afectados
En el sitio web al que los destinatarios son redirigidos, Renfe explica que el incidente está relacionado con un ciberataque ocurrido el 24 de septiembre de 2026. Se indica que los datos personales, de contacto, números de DNI y contraseñas podrían estar potencialmente comprometidos. Entre los datos afectados se incluyen información identificativa y de contacto, así como datos vinculados al uso de los servicios de Renfe, como los billetes adquiridos y los viajes realizados.
Asimismo, se advierte que podrían estar en riesgo números de DNI, NIE u otros documentos equivalentes, así como credenciales de acceso (contraseñas), las cuales están protegidas mediante técnicas criptográficas que impiden su lectura directa. La empresa señala que no tiene constancia de uso fraudulento de los datos, pero advierte sobre el potencial riesgo de campañas de phishing, suplantación de identidad o técnicas de ingeniería social que puedan dirigirse a sus usuarios.
Medidas adoptadas y recomendaciones para los usuarios
Renfe indica que está realizando investigaciones para determinar el alcance completo del incidente y descartar la existencia de otros datos afectados. La compañía ha activado procedimientos de respuesta y contención tras detectar un acceso no autorizado a ciertos sistemas relacionados con la venta de billetes.
La empresa recomienda a los clientes extremar la precaución ante cualquier comunicación inesperada que solicite información personal, credenciales o datos bancarios. Además, sugiere modificar las contraseñas afectadas lo antes posible, especialmente si alguna de ellas fuera especialmente débil, dado que podrían ser objeto de técnicas de descifrado por fuerza bruta.
Investigación en curso y antecedentes del incidente
El 25 de septiembre, un día después del incidente, Renfe informó de la apertura de una investigación técnica sobre un «incidente de ciberseguridad» que había permitido la obtención de datos de viajeros. La investigación preliminar apuntaba a que los atacantes habían accedido a un volumen limitado de información, principalmente nombres y direcciones de correo electrónico, sin afectar detalles bancarios o financieros. La compañía descartó en esa ocasión la sustracción de datos como números de DNI u otros datos sensibles desde los sistemas comprometidos.
Dejá tu comentario
Comentá con tu nombre y Gmail. Tu correo es privado y nunca se publica.